Como implementar webhooks idempotentes em assinaturas recorrentes: guia prático para produção
Aprenda a receber, validar, deduplicar e processar webhooks de assinaturas recorrentes sem cobranças duplicadas, estados inconsistentes ou falhas difíceis de auditar.
Max Alex
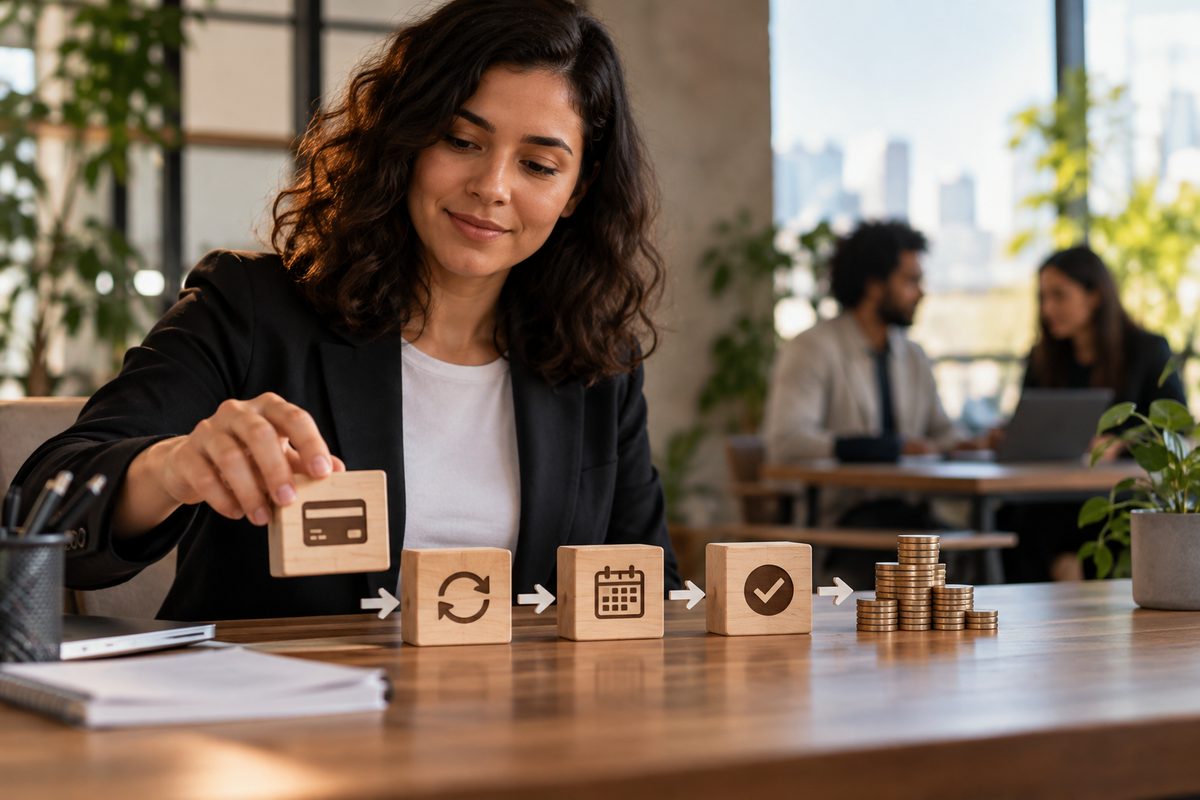
Webhooks são a ponte entre o provedor de pagamentos e o seu sistema de assinaturas. Eles informam aprovações, recusas, renovações, cancelamentos e estornos. Em produção, porém, essa ponte precisa ser projetada para repetir mensagens sem repetir efeitos financeiros.
Este guia mostra como implementar webhooks idempotentes em assinaturas recorrentes: validar a origem, registrar eventos, deduplicar entregas, respeitar a ordem dos estados e operar reprocessamentos com segurança.
Por que webhooks duplicados são normais em pagamentos recorrentes
Provedores de pagamento normalmente trabalham com entrega ao menos uma vez. Isso significa que um mesmo evento pode ser enviado novamente quando a resposta HTTP falha, demora demais ou não chega ao provedor.
Mesmo que sua aplicação conclua a atualização internamente, um timeout na resposta pode fazer o provedor reenviar o payload. Também é normal que eventos distintos cheguem atrasados ou fora de ordem.
Sem proteção, uma duplicidade pode criar dois lançamentos para a mesma fatura, renovar duas vezes o período de acesso ou disparar comunicações indevidas ao cliente. Trate essas situações como parte do funcionamento esperado, não como exceções raras.
O que significa idempotência no processamento de webhooks
Idempotência significa que processar o mesmo evento uma vez ou várias vezes produz o mesmo estado final. Se o evento invoice.paid de ID EVT-123 já renovou uma assinatura, uma nova entrega de EVT-123 deve terminar em sucesso sem criar outro período ou cobrança.
O ID fornecido pelo provedor é a primeira barreira de deduplicação. Mas ele não basta sozinho: a regra de negócio também precisa impedir efeitos duplicados. Uma assinatura deve reconhecer que determinada fatura já foi aplicada; um lançamento financeiro deve ter uma chave única de origem.
Em termos práticos, combine três proteções: identificação única do evento, chave de negócio para a fatura ou renovação e validação da transição de estado antes de gravar alterações.
Modele os eventos e estados da assinatura antes de integrar
Antes de escrever o endpoint, defina a máquina de estados. Separe o status da assinatura do status da fatura: uma fatura pode estar em atraso enquanto a assinatura ainda está em período de tolerância, por exemplo.
Estados comuns incluem trial, active, past_due, canceled e expired. Para cada evento, documente quais transições são permitidas, quais são neutras e quais exigem revisão.
Guarde uma versão do recurso, a data efetiva da alteração ou ambos. Assim, um cancelamento mais recente não será sobrescrito por uma renovação antiga recebida fora de ordem. Essa precisão também protege as métricas de receita recorrente de distorções causadas por estados incorretos.
Exemplo: se uma fatura aprovada possui versão posterior à de uma recusa recebida depois, mantenha o estado mais recente em vez de rebaixar a assinatura ativa.
Crie uma camada de ingestão rápida, segura e rastreável
O endpoint de webhook não deve executar toda a regra de negócio de forma síncrona. Sua responsabilidade inicial é validar a requisição, registrar o evento de forma durável e responder rapidamente.
Valide a assinatura criptográfica usando o corpo bruto da requisição, conforme a especificação do provedor. Não reconstrua o JSON antes da verificação, pois pequenas mudanças de serialização podem invalidar a assinatura.
Depois da validação, registre o ID do evento, tipo, payload bruto, horário de recebimento e status inicial. Em seguida, publique uma mensagem para processamento posterior. Esse desenho, baseado em processamento assíncrono com filas, reduz timeouts e isola falhas temporárias do processamento de negócio.
Inclua logs estruturados com IDs do evento, cliente, fatura e assinatura. Aplique limites de taxa e retorne códigos HTTP coerentes: sucesso apenas quando o evento foi aceito com segurança para processamento.
Implemente deduplicação com banco de dados e transações
Uma tabela de eventos recebidos é uma base simples e robusta para a idempotência. Ela deve conter, no mínimo, provider_event_id, tipo, payload, status, número de tentativas, erro mais recente e timestamps.
Crie uma restrição única para provider_event_id. A primeira entrega insere o evento; uma segunda entrega encontra a chave já existente e pode receber confirmação sem repetir o efeito financeiro.
webhook_events
- provider_event_id UNIQUE
- event_type
- payload
- status: received | processing | processed | failed
- attempts
- received_at
- processed_at
O worker deve adquirir o evento de forma segura e executar, na mesma transação quando possível, a atualização do evento e a alteração de negócio. Para renovação, por exemplo, a transação pode marcar a fatura como paga, aplicar o novo período e registrar o evento como processado.
Se dois workers disputarem o mesmo evento, apenas um deve conseguir a transição para processing. O outro encerra sem executar a regra. Essa proteção precisa existir mesmo quando a fila promete entrega única, pois falhas e reprocessamentos ainda podem criar concorrência.
Trate eventos fora de ordem, reprocessamentos e falhas permanentes
Deduplicar por ID impede repetir o mesmo evento, mas não resolve eventos diferentes referentes ao mesmo recurso. Compare sempre a versão, o horário de ocorrência e o estado atual antes de aplicar uma mudança.
Classifique falhas. Erros transitórios, como indisponibilidade do banco ou falha momentânea de rede, pedem novas tentativas com backoff exponencial. Erros permanentes, como payload inválido ou referência inexistente após validação, devem ir para uma fila de falhas com contexto suficiente para investigação.
Reprocessamentos administrativos precisam usar o mesmo fluxo idempotente, nunca atalhos que atualizem tabelas diretamente. Uma trilha de auditoria permite saber quem reprocessou, por quê e qual foi o resultado. Para reforçar esse padrão, vale relacionar a estratégia a processo de reconciliação de pagamentos e a controles consistentes de chave de idempotência.
Também monitore a capacidade da aplicação durante picos de entrega. A observabilidade em sistemas financeiros ajuda a identificar acúmulo de filas, latência elevada e pressão sobre os workers antes que eventos críticos sejam perdidos ou atrasados.
Defina observabilidade, alertas e auditoria para produção
Uma integração confiável precisa ser investigável. Meça quantos eventos foram recebidos, processados, deduplicados, reprocessados e enviados para falha. Acompanhe também a latência entre a emissão do evento e o efeito no seu sistema.
Use um ID de correlação para conectar webhook, fatura, assinatura, cliente e logs do worker. Isso reduz o tempo de diagnóstico quando o suporte precisa explicar uma renovação ou uma tentativa de cobrança.
Crie alertas para aumento de falhas, crescimento da fila, ausência inesperada de eventos e taxa anormal de duplicidades. Um alerta de falhas acima do limite em uma janela de 15 minutos pode revelar credenciais expiradas, mudança de payload ou indisponibilidade interna.
Retenha payloads e resultados de processamento pelo período compatível com suas necessidades operacionais e obrigações aplicáveis, protegendo dados sensíveis e restringindo acessos.
Checklist de implementação de webhooks idempotentes
- Valide a autenticidade do webhook usando o payload bruto e a assinatura do provedor.
- Persista cada evento antes de responder sucesso.
- Crie índice único para o ID do evento fornecido pelo provedor.
- Separe ingestão rápida do processamento de negócio por fila e worker.
- Atualize evento, fatura e assinatura em transações consistentes.
- Valide versão, data efetiva e transições permitidas para eventos fora de ordem.
- Implemente retries com backoff para falhas transitórias e fila de falhas para casos permanentes.
- Teste o mesmo payload em paralelo, reenvios, timeout, indisponibilidade e inversão de ordem.
- Monitore volume, falhas, duplicidades, latência e acúmulo de filas.
- Documente o procedimento de auditoria e reprocessamento.
Antes de publicar, envie o mesmo evento várias vezes em paralelo e confirme que somente uma alteração de assinatura e um lançamento financeiro são criados. Depois, simule eventos atrasados para verificar se estados antigos não revertem decisões mais recentes.
Quer tornar o billing recorrente da sua empresa mais confiável? Avalie sua integração atual, priorize a idempotência dos eventos críticos e conte com especialistas para estruturar uma operação de pagamentos segura e escalável.
Max Alex
Criador de conteúdo apaixonado por tecnologia e inovação. Acompanhe nossos artigos para ficar por dentro das melhores estratégias digitais.
Continue lendo
Como implementar templates de mensagem em campanhas transacionais: guia prático para produção
Aprenda a implementar templates de mensagem para campanhas transacionais, do mapeamento de eventos e variáveis à aprovação, integração, testes e monitoramento em produção.
Max Alex
Como implementar isolamento por tenant em banco compartilhado: guia prático para produção
Aprenda a implementar isolamento por tenant em banco compartilhado com tenant_id, Row Level Security, controles na aplicação, testes de acesso cruzado e práticas de produção.
Max Alex
Como implementar OAuth 2.1 com PKCE em aplicações SPA: guia prático para produção
Guia prático para implementar OAuth 2.1 com Authorization Code Flow e PKCE em SPAs, cobrindo callback, tokens, renovação de sessão e validação segura de APIs.
Max Alex